
赵
🛡️运维与安全#容器安全#镜像扫描
容器镜像安全与供应链防护:从构建到运行的最小信任原则
容器把依赖打包进镜像,也把一个庞大的软件供应链打包进了生产环境。一个基础镜像里的组件漏洞、一个被投毒的依赖包、一个写在 Dockerfile 里的密钥,都可能在部署之后长期存在却无人发现。容器安全的重...
赵运维2026/10/20
191
云计算 · AI大模型 · 运维安全 — 分享经验,互助成长
容器把依赖打包进镜像,也把一个庞大的软件供应链打包进了生产环境。一个基础镜像里的组件漏洞、一个被投毒的依赖包、一个写在 Dockerfile 里的密钥,都可能在部署之后长期存在却无人发现。容器安全的重...
很多团队的安全工作停留在「装了扫描工具、每周收到一份报告」的状态:报告越来越厚,处理的人越来越少,最后大家默认它是噪音。漏洞管理的价值不在于发现了多少问题,而在于关闭了多少问题——这需要一套闭环流程,...
WAF 上线后正常请求被拦,是很常见的阵痛。关键是快速定位并精准放行,而不是简单粗暴地关掉防护。 运维与安全工作的价值,常常体现在「什么都没发生」上。「WAF 接入后误拦截排查与规则调优」所涉及的云上...
记录一次线上 CPU 打满的排查过程,思路比结论更值得复用。 「一次 CPU 100% 告警的完整定位过程」提醒我们一个朴素的事实:监控告警与可观测体系靠的不是临场发挥,而是平时的体系化建设。告警是否...
面对勒索病毒,唯一可靠的底气是"能被真正恢复的备份"。备份做了不等于能恢复,关键在策略与演练。 数据层的稳定性,往往决定了一个系统的下限。「勒索病毒防护:把 3-2-1 备份策略落到实处」所涉及的备份...
大量入侵源于暴露的 SSH 和过大的云账号权限。这两块加固投入小、收益高,值得优先做。 「SSH 加固与最小权限 RAM 账号实践」提醒我们一个朴素的事实:云上安全纵深防御靠的不是临场发挥,而是平时的...
如果每次出问题都要靠用户投诉才知道,说明可观测性还没建起来。趁系统健康时把它搭好,远比出事再补划算。 运维与安全工作的价值,常常体现在「什么都没发生」上。「用云监控搭建可观测体系:指标、日志、告警」所...
收到异常告警(CPU 打满、外连可疑 IP、疑似被植入挖矿)时,按下面的顺序排查,别急着重装系统——那样会毁掉现场和证据。 「服务器疑似被入侵后的应急排查清单」提醒我们一个朴素的事实:云上安全纵深防御...
服务器安全基线检查清单 安全基线是服务器安全配置的最低标准。每台新上线的服务器都应该通过基线检查,确保不存在明显的安全隐患。本文整理了一份实用的安全基线检查清单。 运维与安全工作的价值,常常体现在「...
Nginx高并发配置优化实战 Nginx以高性能著称,在合理配置下可以轻松处理数万并发连接。但默认配置是保守的,需要根据实际业务场景进行调优。本文分享Nginx在高并发场景下的配置优化经验。 运维与...
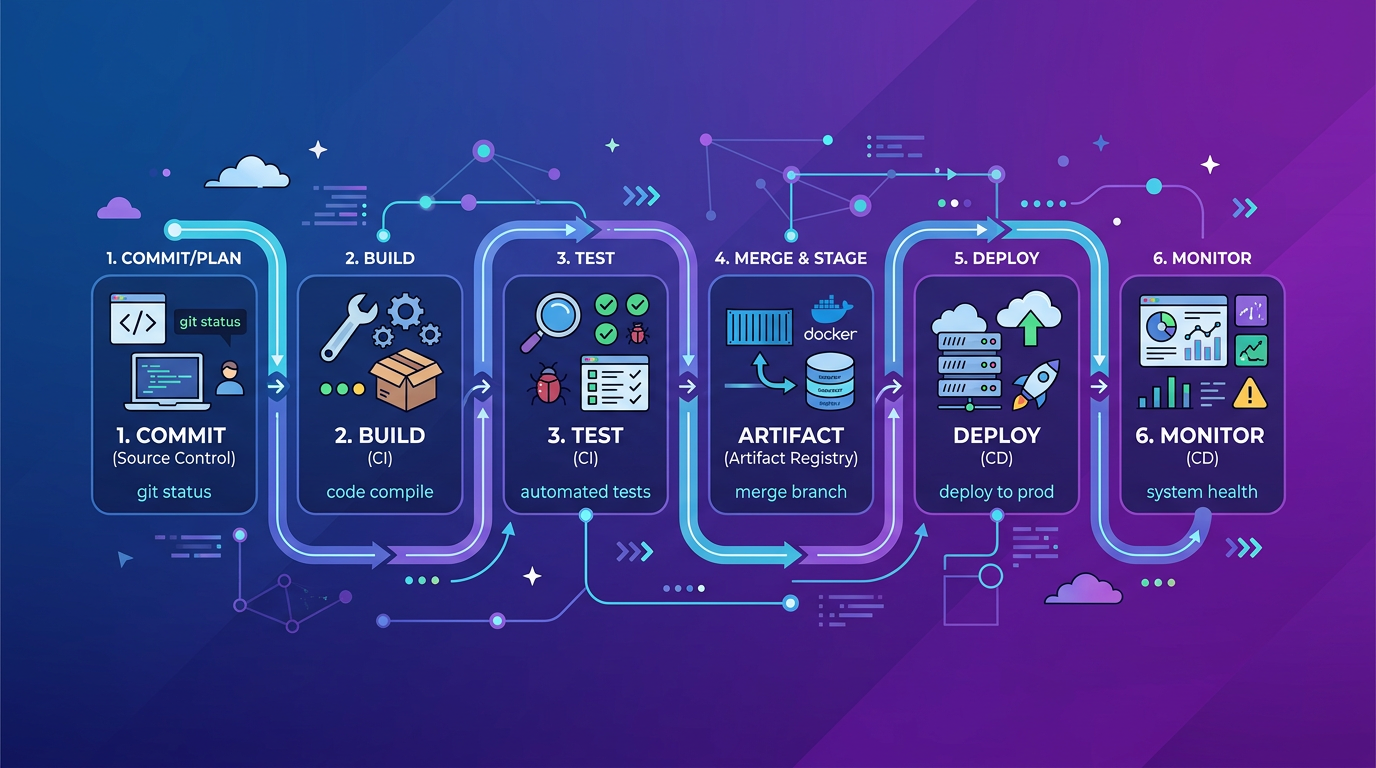
Jenkins CI/CD流水线配置 Jenkins是最老牌的CI/CD工具,拥有最丰富的插件生态。通过Jenkins Pipeline,可以实现代码提交后自动构建、测试、部署的完整流程。本文分享J...
Docker容器日志管理最佳实践 容器日志管理是运维中容易忽视但非常重要的环节。日志不管理会导致磁盘被撑满(容器宕机)、排查问题困难(日志丢失)、安全审计缺失。本文分享Docker容器日志管理的最佳...
Zabbix监控告警系统部署 Zabbix是企业级监控的老牌选择,功能全面、成熟稳定。支持主机监控、网络监控、应用监控、日志监控等多种场景。虽然Prometheus在云原生场景更受欢迎,但Zabbi...
服务器被挖矿了?别慌,按这个流程处理 发现服务器CPU突然飙到100%,top命令看到一个奇怪的进程在跑,很可能是被挖矿了。别慌,这是云服务器最常见的安全事件之一。按照下面的流程处理,可以最大限度地...
容器安全:Docker安全加固指南 Docker容器共享宿主机内核,如果配置不当,容器内的攻击者可能逃逸到宿主机。容器安全不容忽视。本文从镜像安全、运行时安全、网络安全三个维度介绍Docker安全加...
ELK Stack日志分析平台搭建 ELK(Elasticsearch + Logstash + Kibana)是最经典的日志分析平台组合。Elasticsearch负责存储和搜索日志,Logsta...
系统备份与恢复策略:Rsync+LVM快照 服务器数据备份是运维的基本功,但很多团队直到数据丢失后才重视。本文介绍两种实用的备份方案:Rsync远程同步和LVM快照,以及它们的组合使用策略。 「系统...
Ansible自动化运维实战指南 当你需要管理10台以上的服务器时,手动SSH逐台操作就不可持续了。Ansible是最流行的自动化运维工具,无需在目标机器安装Agent,通过SSH就能批量执行命令、...
Prometheus+Grafana监控体系搭建 监控是运维的基石。没有监控的系统就像在黑暗中开车——你不知道什么时候会撞墙。Prometheus + Grafana是目前最流行的开源监控方案,支持...
网络抓包分析:tcpdump实战 当网络问题难以通过常规手段定位时,抓包分析是最直接有效的方法。tcpdump是Linux下最强大的网络抓包工具,可以捕获和分析网络数据包。本文通过实战案例介绍tcp...
系统负载排查:从告警到定位 收到告警说服务器负载过高,如何快速定位问题?本文分享一套系统化的排查流程,从告警到根因定位,帮你高效处理线上故障。 在云上环境中,监控告警与可观测体系的边界比传统机房更宽...
Linux系统性能调优:从CPU到IO全面优化 当服务器出现性能瓶颈时,很多运维人员的第一反应是"加配置"。但在加配置之前,先搞清楚瓶颈到底在哪——是CPU、内存、磁盘IO还是网络?本文介绍Linu...
防火墙iptables配置详解 iptables是Linux内核级的防火墙,功能强大但配置复杂。虽然现在很多系统转向了firewalld或nftables,但iptables仍然是最基础、最通用的防...
SSH安全加固:防止暴力破解 SSH是服务器管理的生命线。如果SSH被攻破,攻击者就获得了服务器的完全控制权。默认配置的SSH存在很多安全隐患,需要加固。本文分享SSH安全加固的完整清单。 运维与安...