
Jenkins CI/CD流水线配置
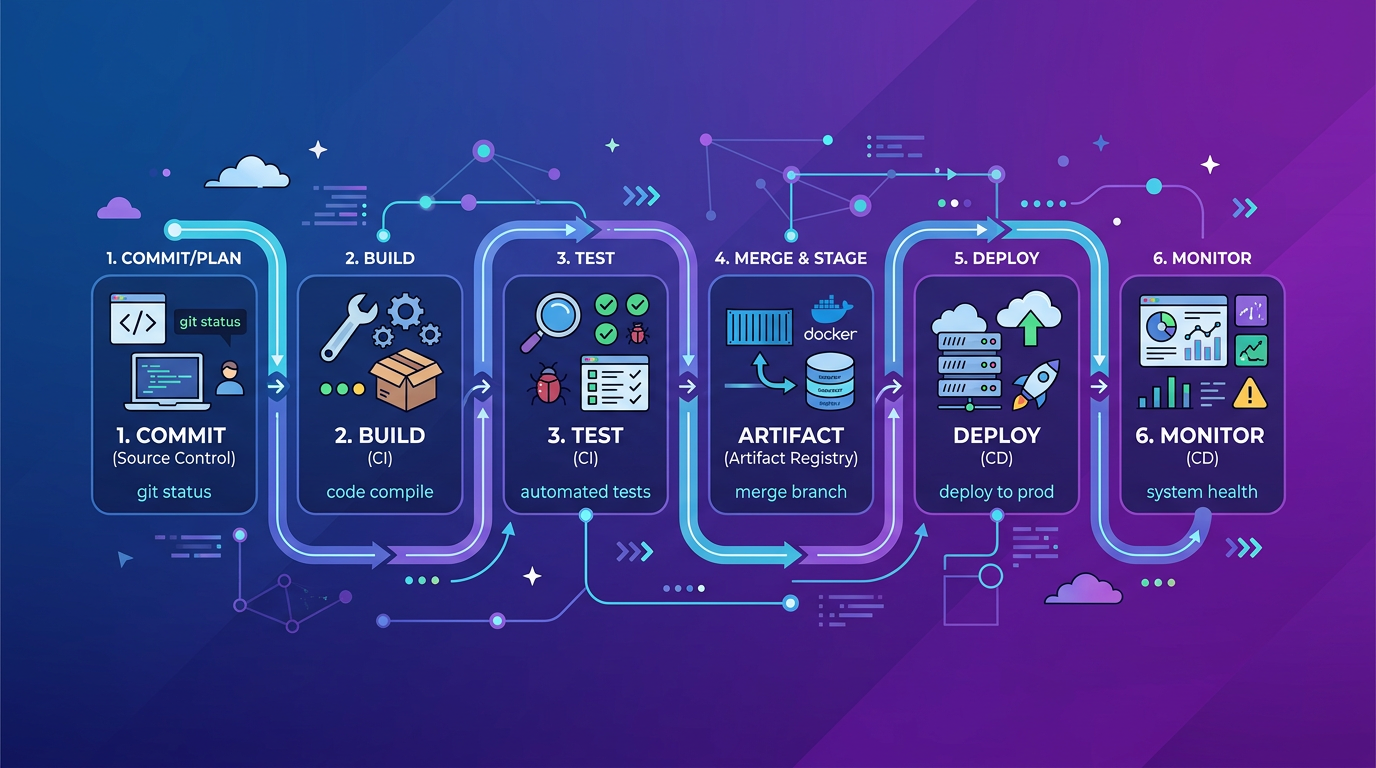
Jenkins是最老牌的CI/CD工具,拥有最丰富的插件生态。通过Jenkins Pipeline,可以实现代码提交后自动构建、测试、部署的完整流程。本文分享Jenkins流水线的配置方法和最佳实践。
运维与安全工作的价值,常常体现在「什么都没发生」上。「Jenkins CI/CD流水线配置」所涉及的DevOps 与自动化运维,正是这种隐性价值的来源:体系健全时风平浪静,体系缺失时一次小问题就可能演变成大事故。
Jenkinsfile
Jenkins使用Jenkinsfile(放在项目根目录)定义流水线。Pipeline分为Declarative(声明式,推荐)和Scripted(脚本式)两种语法。声明式语法更清晰易读。
一个典型的Java项目Pipeline:checkout → build(Maven编译)→ unit test → code quality(SonarQube扫描)→ docker build → push image → deploy to staging → integration test → approve → deploy to production。
关键配置
agent:指定在哪个节点执行。可以指定Docker容器作为构建环境,保证构建环境一致性。
stages:定义各个阶段。每个stage包含steps(具体操作)。stage之间可以设置并行(parallel)。
post:定义Pipeline结束后的操作。always(总是执行,如清理工作空间)、success(成功时发送通知)、failure(失败时发送告警)。
凭证管理
Jenkins Credentials Plugin管理敏感信息:SSH密钥、Docker Registry密码、数据库密码等。在Pipeline中通过 withCredentials 使用,不会在日志中暴露。
最佳实践
使用Jenkins Shared Library抽取公共逻辑,多个项目复用。使用 when 条件控制stage执行(如只在master分支部署到生产)。配置构建超时(timeout),防止僵尸构建。使用Blue Ocean界面查看Pipeline可视化。定期清理构建历史,释放磁盘空间。
DevOps 与自动化运维的体系化思路
与其追求单点工具的极致配置,不如先保证覆盖面:关键资产是否都在监控之内、重要操作是否都有审计、对外暴露面是否都经过评估。覆盖面完整之后,再谈深度优化才有意义。
体系化的另一个好处是可传承:不依赖某个人的记忆,而是依赖流程与清单,团队整体水位才会稳定提升。
一份可执行的日常清单
- 暴露面盘点:定期梳理对外端口与服务,关闭不必要的开放。
- 权限最小化:账号与密钥按最小权限分配,定期回收闲置权限。
- 告警治理:清理长期无人响应的告警,保证留下的告警都值得处理。
- 预案演练:对高频故障场景准备处置预案并定期演练。
清单不复杂,难在坚持;而DevOps 与自动化运维的差距,恰恰体现在坚持上。