
云安全中心使用指南:构建云上安全体系
安全不是事后的亡羊补牢,而是事前的未雨绸缪。阿里云安全中心(Security Center)提供了一站式的云安全管理能力,包括漏洞管理、基线检查、入侵检测、病毒查杀等功能。本文分享如何利用云安全中心构建云上安全防线。
在云上环境中,云上安全纵深防御的边界比传统机房更宽也更动态。「云安全中心使用指南:构建云上安全体系」所讨论的实践,核心是把安全与可观测内建到日常流程里,而不是事后补救。
功能模块
漏洞管理:自动扫描ECS上的Linux软件漏洞、Windows补丁、Web-CMS漏洞、应用漏洞(如Log4j)。支持一键修复,修复前自动创建快照回滚。
基线检查:检查操作系统和中间件的安全配置是否符合最佳实践。比如SSH是否禁止root登录、密码复杂度是否足够、是否开启了审计日志。支持自定义基线策略。
入侵检测:实时监控异常登录、暴力破解、Webshell、反弹Shell、恶意进程等安全事件。检测到异常自动告警,支持自动隔离被感染实例。
病毒查杀:使用阿里云自研的杀毒引擎,定期扫描ECS上的木马、挖矿程序、勒索病毒。发现病毒后自动隔离并清理。
版本选择
云安全中心分为免费版、防病毒版、高级版、企业版、旗舰版。免费版提供基础的漏洞扫描和告警功能,适合个人开发者。企业建议使用企业版,包含完整的基线检查、入侵检测和自动修复能力。旗舰版额外支持容器安全、多云安全管理。
安全运营建议
每天查看安全中心的告警概览,及时处理高危告警。每周做一次漏洞扫描,优先修复CVSS评分7以上的漏洞。每月review一次基线检查结果,逐步提升安全基线水平。安全是持续的过程,不是一次性的配置。
把告警变成闭环:安全运营的日常节奏
安全中心最常见的失效方式不是「没开通」,而是「开通了没人看」。告警堆积到无人响应,等于把检测能力主动关掉,所以要把运营节奏固定下来。
- 分诊:先判断告警的真实性与影响面(资产是否在生产、是否对外暴露、是否已有横向移动迹象),再决定优先级。
- 处置:按预案执行隔离、阻断、修复,处置动作与时间要留痕,方便后续复盘与审计。
- 复盘:查清入口与路径(弱口令、未修复漏洞、暴露的管理端、泄露的密钥),把同类资产一并排查。
- 度量:跟踪未处置告警数、平均响应时长、基线风险项的收敛趋势,用趋势而不是单点数字判断水位。
另外要打通联动:告警里的资产能直接定位到实例、责任人与业务线,基线检查项纳入上线前清单,与安全组、WAF、操作审计形成互相印证的证据链。孤立看某一个产品的告警,很容易漏掉真实攻击路径。
把云上安全纵深防御交给更专业的协作方
安徽卓牛为客户提供云上的安全加固、监控体系搭建与运维托管服务,能够结合阿里云安全与可观测产品,帮助团队建立可持续的运维安全体系,而非一次性整改。
若你希望就「云安全中心使用指南:构建云上安全体系」涉及的内容做一次现状评估,可通过官网在线客服联系安徽卓牛,获取针对性建议。
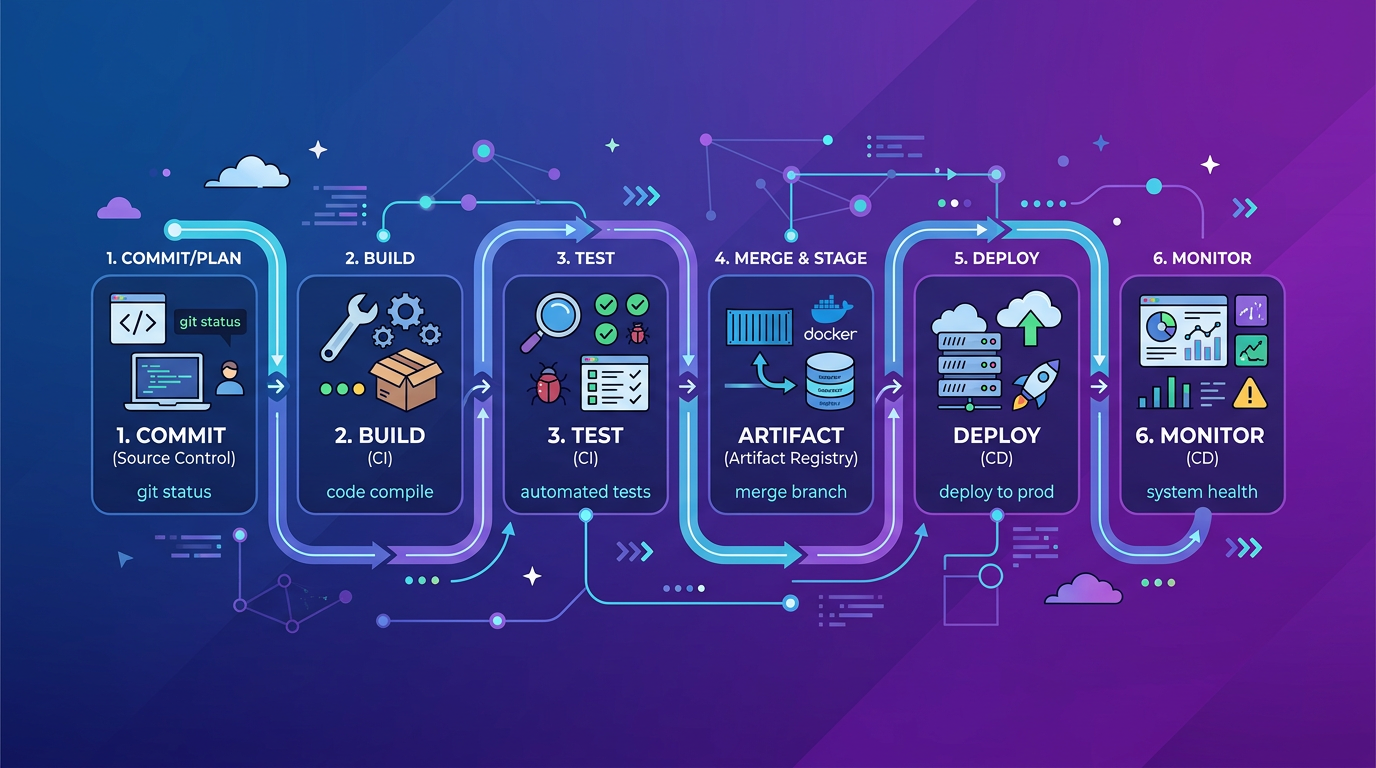
云上安全纵深防御的体系化思路
与其追求单点工具的极致配置,不如先保证覆盖面:关键资产是否都在监控之内、重要操作是否都有审计、对外暴露面是否都经过评估。覆盖面完整之后,再谈深度优化才有意义。
体系化的另一个好处是可传承:不依赖某个人的记忆,而是依赖流程与清单,团队整体水位才会稳定提升。