
Terraform管理阿里云资源:从入门到实践
Terraform是HashiCorp开源的基础设施即代码(IaC)工具,支持通过声明式配置文件管理阿里云资源。相比手动在控制台操作,Terraform带来了版本控制、自动化、可重复部署等优势。本文从安装配置到实际项目应用,带你上手Terraform管理阿里云资源。
运维与安全工作的价值,常常体现在「什么都没发生」上。「Terraform管理阿里云资源:从入门到实践」所涉及的DevOps 与自动化运维,正是这种隐性价值的来源:体系健全时风平浪静,体系缺失时一次小问题就可能演变成大事故。
安装和配置
下载Terraform二进制文件,配置阿里云的AccessKey和SecretKey。推荐使用环境变量:export ALICLOUD_ACCESS_KEY="your-ak" 和 export ALICLOUD_SECRET_KEY="your-sk"。也可以使用RAM角色的方式,避免硬编码密钥。
核心工作流
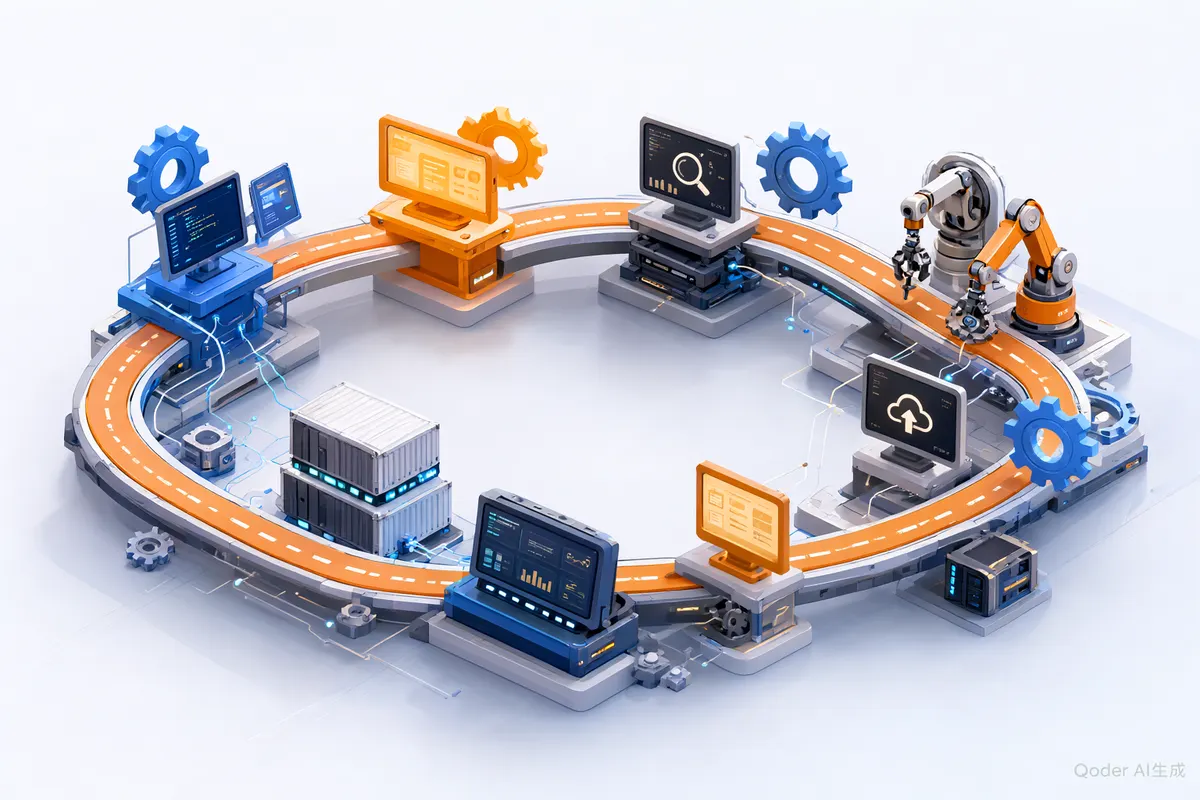
Terraform的工作流非常简洁:terraform init(初始化,下载Provider插件)→ terraform plan(预览变更,显示将要创建/修改/删除哪些资源)→ terraform apply(执行变更)。每次apply后,Terraform将当前状态保存在 terraform.tfstate 文件中。
实际项目结构
推荐的项目结构:按环境(dev/staging/prod)分目录,共享模块(modules)抽取可复用的资源组合。比如一个VPC模块包含VPC+VSwitch+安全组的完整网络配置,在不同环境中复用。
使用 terraform.tfvars 管理环境变量(不同环境不同值),使用 variables.tf 定义输入参数,使用 outputs.tf 定义输出值(如ECS的IP地址)。
状态管理
生产环境务必使用远程状态(Remote State),推荐存储在OSS中。这样团队协作时所有人共享同一份状态,避免冲突。开启状态锁定(通过OSS的分布式锁),防止多人同时apply导致状态损坏。
常用技巧
terraform import 可以将已有资源导入Terraform管理(比如手动在控制台创建的资源)。terraform taint 标记某个资源需要重建。terraform destroy 销毁所有资源(慎用!)。使用 -target 参数只操作特定资源,加速调试。
一份可执行的日常清单
- 暴露面盘点:定期梳理对外端口与服务,关闭不必要的开放。
- 权限最小化:账号与密钥按最小权限分配,定期回收闲置权限。
- 告警治理:清理长期无人响应的告警,保证留下的告警都值得处理。
- 预案演练:对高频故障场景准备处置预案并定期演练。
清单不复杂,难在坚持;而DevOps 与自动化运维的差距,恰恰体现在坚持上。
把DevOps 与自动化运维交给更专业的协作方
安徽卓牛为客户提供云上的安全加固、监控体系搭建与运维托管服务,能够结合阿里云安全与可观测产品,帮助团队建立可持续的运维安全体系,而非一次性整改。
若你希望就「Terraform管理阿里云资源:从入门到实践」涉及的内容做一次现状评估,可通过官网在线客服联系安徽卓牛,获取针对性建议。